

Модели
каталог девушек
Криптохалявы не случилось: у казино-стримера Гринбратухи пропали почти $40 тысяч с криптокошелька. Сам он утверждает, что никуда кошелёк не привязывал, но, судя по данным блокчейна, злоумышленникам это и не требовалось. Перевод от 18 октября был подписан ключом самого кошелька — значит, у вора, вероятно, уже имелась сид-фраза или приватный ключ. А дальше всё прошло максимально быстро: энергию для транзакции арендовали за три секунды до списания средств.
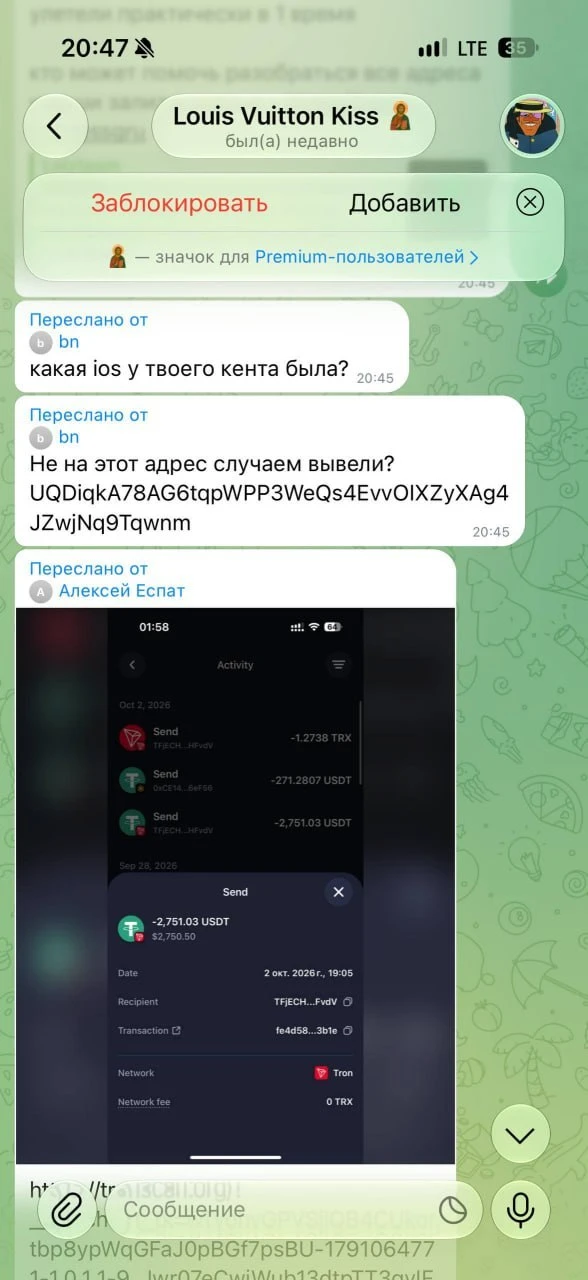
Но самое неприятное — Гринбратуха, похоже, далеко не первая жертва этой схемы. Через девять минут после основного перевода бот забрал оставшиеся TRX, а адрес предполагаемого злоумышленника, созданный 16 октября, за три дня получил средства как минимум с восьми кошельков. Общая сумма переводов составила около 70 000 USDT.
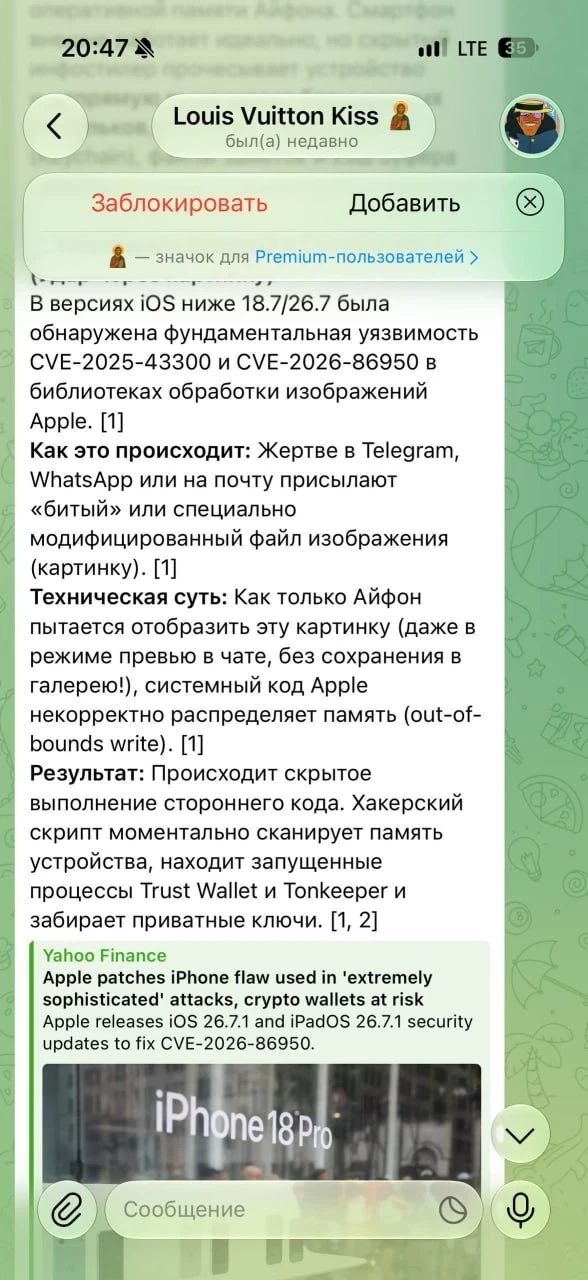
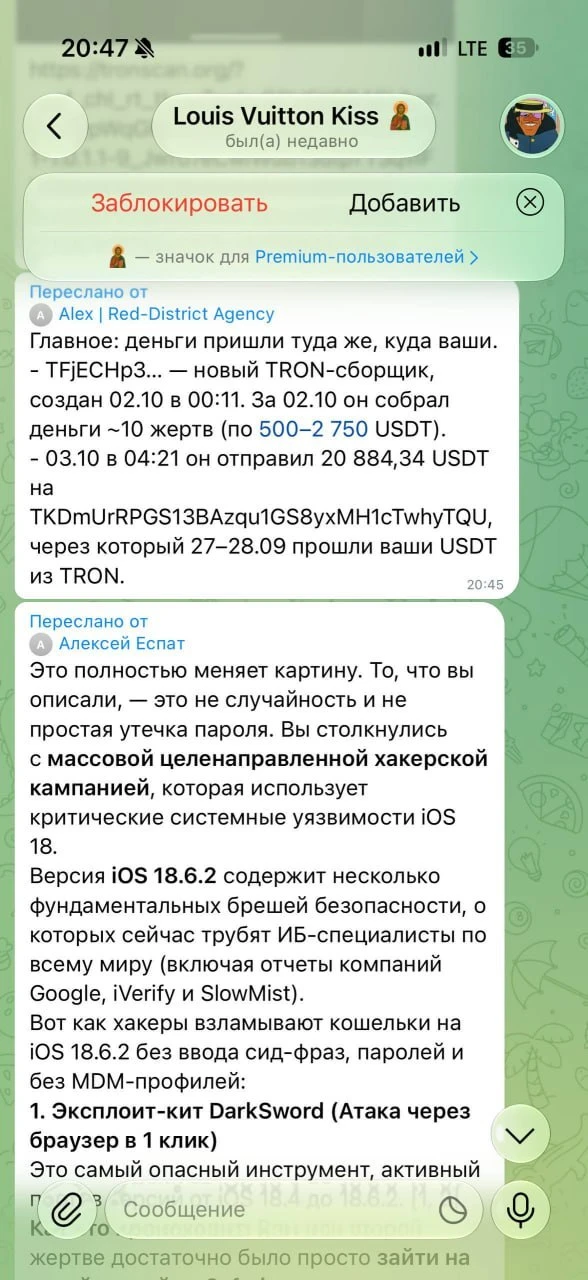
Откуда именно утекли ключи, установить по одним блокчейн-транзакциям нельзя. Однако одна из версий связана с DarkSword — эксплойтом для iPhone на iOS 18.4–18.7, который, по имеющимся данным, способен использовать уязвимости при посещении заражённой страницы. Он может похищать пароли, содержимое буфера обмена и сид-фразы, а новые версии получили возможности для атак на владельцев криптокошельков.
При этом прямая связь между DarkSword и кражей у Гринбратухи пока не подтверждена. По информации из исходного сообщения, Google заявляет, что соответствующие уязвимости закрыты в iOS 26.3.